Il punto debole dell’onboarding remoto: cosa resta dei dati del cliente quando firma?
Nel 1989 la British Airways ricevette una lamentela da un cliente facoltoso. Durante un volo transatlantico in prima classe, il suo caviale era arrivato con due grammi in meno rispetto a quanto previsto dal menu. Un dettaglio minuscolo che quasi chiunque avrebbe ignorato.
Per la compagnia aerea quel reclamo non riguardava la cucina, ma la tracciabilità. Per capire chi avesse pesato la porzione a terra, quale scheda di preparazione fosse stata firmata e in quale momento della catena del freddo si fosse verificato l’errore, i responsabili impiegarono tre settimane. La risposta arrivò, ma il costo per ricostruire la storia di quel singolo piattino fu dieci volte superiore al valore dell’intero biglietto.
Quando parliamo di onboarding digitale, identificazione remota e firme elettroniche nelle aziende, ci troviamo spesso in una situazione simile.
Abbiamo il documento finale firmato, il file PDF nell’archivio. Il problema sorge quando un cliente contesta quel contratto e ci chiede di ricostruire, con precisione chirurgica e a distanza di due anni, l’esatta sequenza di azioni che lo ha portato a identificarsi e a firmare.
La complessità del lavoro risiede nel rintracciare i log d’accesso sparsi su tre sistemi diversi. Il provider di identità aveva il suo registro, il software di OCR un file di testo separato e il servizio di firma un report autonomo. Collegare questi punti in un’unica storia coerente e immodificabile richiede settimane di lavoro tecnico.
È in quel momento che capisci la differenza tra avere una firma digitale su un PDF e avere un processo di Digital Trust davvero blindato.
Il rischio nascosto dei log d’identificazione frammentati
Quando le aziende collegano i propri gestionali alle API di identificazione e firma, tendono a concentrarsi solo sull’esito finale: la firma riuscita.
Ma cosa succede a tutto ciò che avviene prima?
Nel quadro normativo delineato dallo Standard eIDAS 2.0 sull’identità digitale europea, la tenuta legale di una pratica si basa sulla continuità dei dati lungo tutto il percorso di verifica. Se i passaggi intermedi sono gestiti da connettori isolati, la dimostrabilità della prova perde pezzi.
Pensiamo a una banca durante l’erogazione di un finanziamento o a una struttura sanitaria che deve raccogliere il consenso informato prima di una visita a distanza. L’utente inizia la procedura dallo smartphone:
- Si autentica con SPID o CIE.
- Mostra la carta d’identità, che viene verificata e acquisita da un modulo OCR.
- Riceve un codice OTP e sottoscrive il documento.
Se questi tre passaggi avvengono tramite chiamate API separate e riunificate dentro il CRM con codice scritto su misura, ciascuna operazione genera un log indipendente. In caso di contestazione o di verifica di compliance, gli sviluppatori devono estrarre a mano i dati da tre database differenti per dimostrare che quel documento apparteneva proprio a quell’utente autenticato con lo SPID.
Così facendo, anche se i singoli componenti funzionano bene, l’integrazione complessiva risulta fragile e difficile da sostenere.
Come una macchina a stati crea un Audit Trail unico e immodificabile
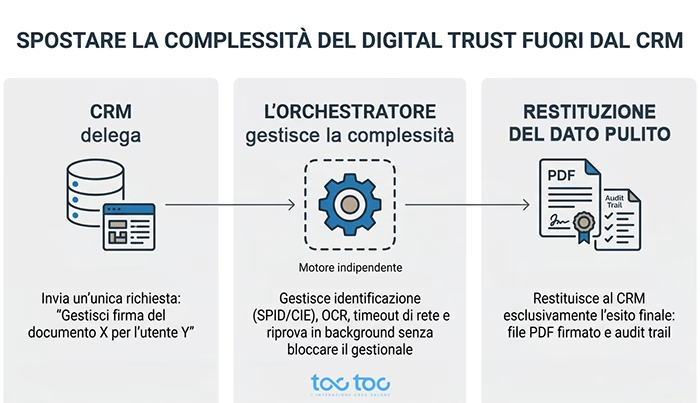
Per garantire la continuità del dato occorre adottare un’architettura a stati finiti in cui ogni evento (dall’autenticazione iniziale alla marcatura temporale) viene registrato come transizione all’interno di un’unica catena di montaggio digitale.
I vantaggi operativi sono immediati:
- Unicità della sessione: i dati dell’utente, le verifiche dei documenti e le marche temporali confluiscono in un solo registro immodificabile.
- Resilienza alle interruzioni: se la connessione internet cade prima della firma, lo stato viene congelato e mantiene la tracciabilità delle azioni già eseguite, evitando di creare registri incompleti o duplicati.
- Semplificazione per la Compliance: l’ufficio legale dispone di un report pronto all’uso, senza dover richiedere estrazioni d’emergenza al reparto IT.
Questa impostazione rispetta le indicazioni sulla tracciabilità delle sessioni specificate nelle linee guida dell’AgID, garantendo la tenuta legale dell’intero percorso.
Proteggere l’infrastruttura aziendale senza pesare sullo sviluppo IT
Se il team IT deve sviluppare e manutenere la logica di tracciamento a ogni aggiornamento delle norme eIDAS, finisce per togliere tempo ed energia ad altre attività che fanno crescere il business.
Isolare la gestione del Digital Trust (identificazione, acquisizione dati, documenti e firma) su una piattaforma di orchestrazione indipendente permette di spostare la complessità fuori dal CRM o dall’ERP aziendale e garantire continuità operativa. Il gestionale riceve unicamente la pratica conclusa, accompagnata da un Audit Trail completo e verificabile in qualsiasi momento.
Prima di pianificare la prossima revisione dei processi digitali, vale la pena porsi una domanda semplice: se dovessimo ricostruire oggi l’intero percorso di onboarding di un cliente di due anni fa, quanti database dovremmo interrogare?
Vuoi verificare se la tracciabilità dei vostri flussi di identificazione e firma è davvero pronta per le verifiche di conformità? Parlane con il nostro team compliance.